Enterprise Risk Management (ERM) based on ISO 31000 for identifying high-impact cyber risks across the business.
Cyber Risk Quantification (CRQ) and FAIR Model advisory for CFOs and Risk Committees.
Cybersecurity Due Diligence support for Mergers, Acquisitions, and Private Equity Investments.
Digital Transformation Risk Assessments covering Cloud, AI, IoT, and IT modernization initiatives.
Web3 and DeFi risk audits for businesses adopting blockchain or decentralized applications.
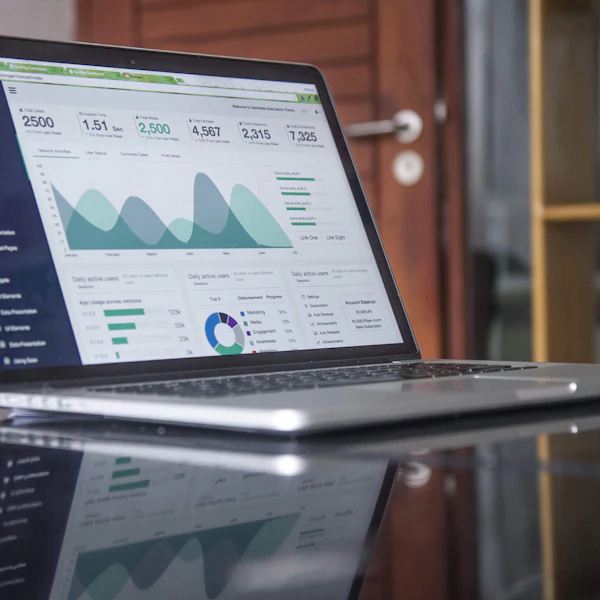
Board-level cyber reporting dashboards and executive awareness briefings.
Stress testing, cyber war-gaming, and ransomware simulation for board preparedness.






















































































 Featured